जीवनशैली
केवल स्थापना पर ही रुकने के बजाय, मेल सर्वर के संचालन को भी पूरा करें।
मेल सर्वर की स्थापना से अधिक डोमेन, प्रमाण पत्र और भेजने-पाने की प्रक्रियाओं को लगातार समायोजित करना जटिल था। एजेंट और NAS तक पहुंचकर सेटअप और डिप्लॉयमेंट किया गया, और प्रमाण पत्र नवीनीकरण, वास्तविक संदेश आदान-प्रदान और समस्या निवारण की प्रक्रिया को जोड़ा गया।
मूल कोरियाई लेख ↗ · चित्रों, वीडियो और डाउनलोड की सामग्री में मूल कोरियाई या अंग्रेज़ी इंटरफ़ेस शामिल हो सकते हैं।
समस्या
नए NAS पर भी मौजूदा सेटिंग्स और मेलबॉक्स को जारी रखना और प्रमाणपत्र नवीनीकरण बनाए रखना आवश्यक था।
तरीका
सेटिंग्स और मेलबॉक्स को अलग-अलग पुनर्स्थापित किया गया और प्रमाणपत्र सत्यापन, वितरण और विफलता पुनर्स्थापना को जोड़ा गया।
बदलाव
Gmail के साथ द्विदिश भेज-लाने की जाँच की गई और वास्तविक SMTP·IMAP प्रमाणपत्रों की जाँच पथ को छोड़ दिया गया।
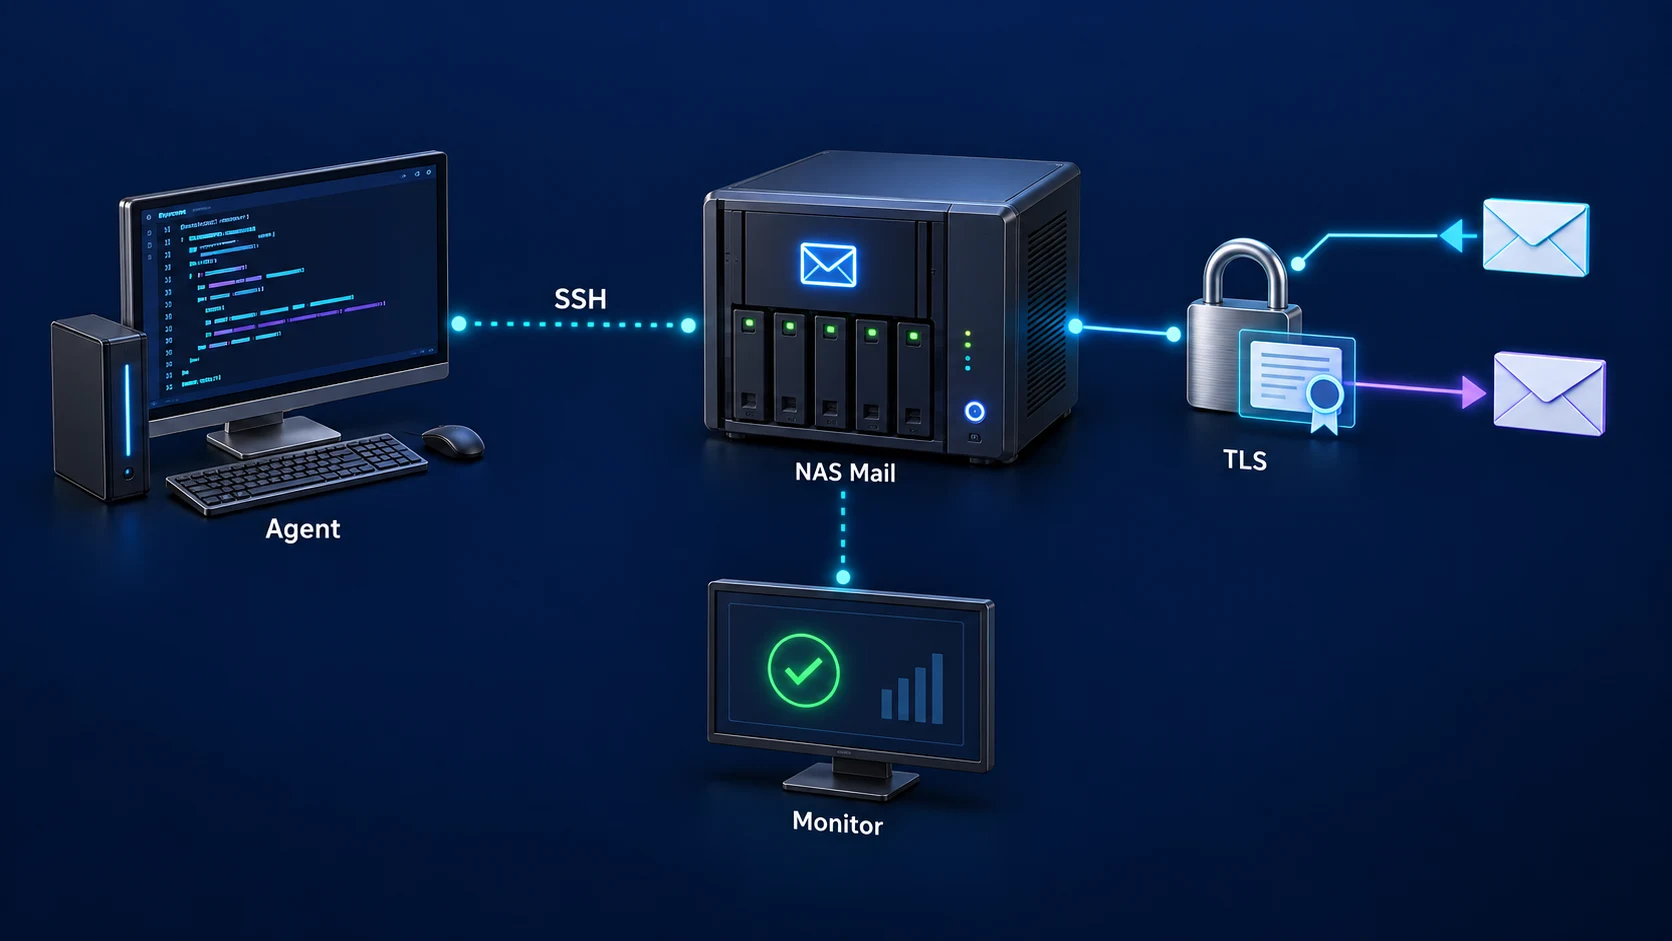
सेटअप और डिप्लॉयमेंट कार्य मार्ग
प्रमाण पत्र कनेक्शन की जांच
वास्तविक भेजने-पाने की जांच
समस्या
स्थापना पूरी होने के बाद भी, प्रमाण पत्र और भेजने-पाने की समस्याओं को अलग से हल करना आवश्यक है।
बदलाव
डिप्लॉयमेंट, नवीनीकरण, भेजने-पाने का परीक्षण और पुनर्स्थापना को एक संचालन प्रक्रिया में जोड़ा गया।
निर्माण की प्रक्रिया
कनेक्शन शर्तों का सारांश
हमने समझाया कि डोमेन, DNS, मेल सेवा और प्रमाण पत्र कहाँ जुड़ते हैं।
SSH के माध्यम से सेटअप और डिप्लॉयमेंट
एजेंट और NAS सेटअप की जांच की गई और दोहराने योग्य कार्यों को स्क्रिप्ट के रूप में तैयार किया गया।
वास्तविक मेल द्वारा सत्यापन
हमने केवल सेवा चालू होने की स्थिति नहीं देखी, बल्कि भेजने-पाने के मार्ग और प्रमाण पत्र लागू करने की जांच की।
नवीनीकरण और पुनर्स्थापना की तैयारी
प्रमाण पत्र नवीनीकरण के बाद डिप्लॉयमेंट का मार्ग और विफल होने पर सत्यापन क्रम को संरक्षित किया गया।
कार्यान्वयन और उपयोग के तरीके
01सेटिंग्स और मेलबॉक्स को अलग रखना
नए NAS पर भी मौजूदा मेल का उपयोग जारी रखने के लिए केवल पैकेज स्थापित करना पर्याप्त नहीं था। MailPlus सेटिंग्स Hyper Backup द्वारा और मेलबॉक्स को अलग सिंक के माध्यम से सुरक्षित रखा गया। फ़ाइलों की संख्या 2,037, फ़ोल्डर 185 और लिंक चार थे; संरचना को दोनों पक्षों पर तुलना किया गया।
02पुनर्स्थापना के बाद वास्तविक मेल भेजना
Codex को DSM और SSH कार्यों के लिए सौंपा गया, पैकेज, मेलबॉक्स और सेवा संरचना को जोड़ा गया। परिवर्तन के बाद यह जांचा गया कि NAS से भेजा गया मेल Gmail पर पहुँचता है और Gmail से भेजा गया मेल MailPlus इनबॉक्स में सहेजा जाता है। सेवा के चल रहे होने का संकेत इस द्विदिश परिणाम से अधिक महत्वपूर्ण था।
03प्रमाणपत्र नवीनीकरण को भी जोड़ना
Mac के Certbot द्वारा नवीनीकृत प्रमाणपत्रों को SSH के माध्यम से NAS पर भेजने की व्यवस्था की गई। लागू करने से पहले डोमेन, वैधता अवधि, प्रमाणपत्र और कुंजी की मेल खाती जाँच की जाती है और बैकअप लिया जाता है। प्रमाणपत्र प्राप्त करने की प्रक्रिया को मेल सर्वर द्वारा उपयोग किए जाने वाले प्रमाणपत्र को बदलने के साथ एक ही प्रक्रिया में जोड़ा गया।
04सर्वर द्वारा भेजे गए प्रमाणपत्रों की जाँच
लागू करने के बाद यह सुनिश्चित किया गया कि SMTP और IMAP नए प्रमाणपत्र प्रदान करते हैं। विफल होने पर पिछले प्रमाणपत्र पर वापस लौटें और हालिया तीन बैकअप सत्र छोड़ें। केवल फ़ाइल कॉपी करने की प्रक्रिया को नवीनीकरण पूर्ण मानना मुख्य बिंदु नहीं है।
05मुझे बनाए रखने योग्य परिचालन शर्तें
परिचालन प्रवाह Codex·Mac → SSH → NAS MailPlus है, नवीनीकरण प्रवाह Certbot → सत्यापन/बैकअप → Postfix·Dovecot → TLS जाँच है। नवीनीकरण Mac निष्पादन वातावरण पर निर्भर करता है, इसलिए उस शर्त को भी संभालना आवश्यक है। यह कार्य संरचना और सत्यापन के अनुभव पर आधारित है; AI मेरे पूरे मेल को पढ़ने की संरचना नहीं है।
दायरा और सीमाएँ
MailPlus स्थानांतरण से पहले द्विदिश भेज-लाने की जाँच, सुरक्षित प्रमाणपत्र वितरण स्क्रिप्ट का उपयोग किया गया। नवीनीकरण चलाने वाले Mac वातावरण को भी परिचालन सीमा में शामिल किया गया है।